19 Занятие 19: Управление доступом / Обзор
Эта страница извлечена из официального PDF в нативный Markdown. Текст слайдов, код и комментарии сохранены в порядке чтения; исходные PDF и HTML остаются эталоном макета. HTML source: dev1_19_access_overview.html Archive: DEV1-handouts-16.zip Страниц PDF: 30
Page 1: Управление доступом / Обзор
Авторские права
© Postgres Professional, 2017–2024 Авторы: Егор Рогов, Павел Лузанов, Илья Баштанов, Игорь Гнатюк Фото: Олег Бартунов (монастырь Пху и пик Бхрикути, Непал)
Использование материалов курса
Некоммерческое использование материалов курса (презентации, демонстрации) разрешается без ограничений. Коммерческое использование возможно только с письменного разрешения компании Postgres Professional. Запрещается внесение изменений в материалы курса.
Обратная связь
Отзывы, замечания и предложения направляйте по адресу: edu@postgrespro.ru
Отказ от ответственности
Компания Postgres Professional не несет никакой ответственности за любые повреждения и убытки, включая потерю дохода, нанесенные прямым или непрямым, специальным или случайным использованием материалов курса. Компания Postgres Professional не предоставляет каких-либо гарантий на материалы курса. Материалы курса предоставляются на основе принципа «как есть» и компания Postgres Professional не обязана предоставлять сопровождение, поддержку, обновления, расширения и изменения.
Page 2: Темы
- Роли и атрибуты
- Подключение к серверу
- Парольная аутентификация
- Привилегии и управление ими
- Категории ролей
- Групповые и предопределенные роли
- Привилегии по умолчанию
- Привилегии и подпрограммы
Page 3: Роли и атрибуты
Роль может быть пользователем СУБД
- не связана с пользователем ОС
- Роли можно включать друг в друга
- удобно при настройке доступа
- Свойства роли определяются атрибутами
- LOGIN
- возможность подключения
- SUPERUSER
- суперпользователь
- CREATEDB
- возможность создавать базы данных
- CREATEROLE
- возможность создавать роли
- и другие
Комментарии преподавателя
Роли в PostgreSQL используют для двух целей. Во-первых, роль может выступать как пользователь, подключающийся к СУБД. Во-вторых, роли можно включать друг в друга — это удобно при настройке доступа.
Формально роли никак не связаны с пользователями операционной системы, хотя многие программы это предполагают, выбирая значения по умолчанию. Например, psql, запущенный от имени пользователя ОС student, автоматически использует одноименную роль student (если в ключах утилиты не указана какая-либо другая роль).
При создании кластера определяется одна начальная роль, имеющая суперпользовательский доступ (обычно она называется postgres). В дальнейшем роли можно создавать, изменять и удалять.
https://postgrespro.ru/docs/postgresql/16/database-roles
Роль обладает некоторыми атрибутами, определяющими ее общие особенности и права (не связанные с определенными объектами).
Обычно атрибуты имеют два варианта, например, CREATEDB (дает право на создание БД) и NOCREATEDB (не дает такого права).
Если у роли есть атрибут LOGIN, эта роль — пользователь. Если NOLOGIN — роль не является пользовательской и не сможет подключиться к серверу; такие роли обычно используют для включения других ролей.
В таблице перечислены лишь некоторые из атрибутов.
https://postgrespro.ru/docs/postgresql/16/role-attributes
https://postgrespro.ru/docs/postgresql/16/sql-createrole
Page 4: Роли и атрибуты
Создадим роль для пользователя Алисы. В команде указаны два атрибута. В этой теме нам важно, от имени какой роли выполняются команды, поэтому имя текущей роли вынесено в приглашение.
Список ролей можно узнать командой:
Обратите внимание, что роль student является суперпользователем. Поэтому до сих пор мы не задумывались о разграничении доступа. Создадим и базу данных:
Page 5: Подключение к серверу
1. Строки pg\_hba.conf просматриваются сверху вниз
- Выбирается первая запись, соответствующая параметрам подключения (тип, база, пользователь и адрес)
- local — сокет all — любая роль host — TCP/IP имя роли
- listen_addresses
- all — любая БД
- all — любой IP
- имя БД
- IP/маска
- доменное имя
Комментарии преподавателя
Для каждого нового клиента сервер определяет, надо ли разрешить подключение к базе данных. Настройки подключения определяются в конфигурационном файле pg_hba.conf («host-based authentication»). Как и с основным конфигурационным файлом postgresql.conf, изменения вступают в силу только после перечитывания файла сервером (SQL-функцией pg_reload_conf() или командой reload утилиты управления).
При появлении нового клиента сервер просматривает конфигурацион-ный файл сверху вниз в поисках строки, подходящей к запрашиваемо-му клиентом подключению. Соответствие определяется по четырем полям: типу подключения, имени БД, имени пользователя и IP-адресу.
Ниже перечислены только самые основные возможности.
Подключение — local (unix-сокеты) или host (подключение по протоколу TCP/IP).
База данных – ключевое слово all (соответствует любой БД) или имя конкретной базы данных.
Пользователь — all или имя конкретной роли.
Адрес — all, диапазон IP-адресов или доменное имя. Не указывается для типа local. По умолчанию PostgreSQL слушает входящие соединения только с localhost; обычно параметр listen_addresses ставят в значение «*» (слушать все интерфейсы) и дальше регулируют доступ средствами pg_hba.conf.
https://postgrespro.ru/docs/postgresql/16/client-authentication
Page 6: Подключение к серверу
3. Выполняется аутентификация указанным методом
- Удачно — доступ разрешается, иначе — запрещается (если не подошла ни одна запись — доступ запрещается)
- trust — разрешить
- reject — отказать
- scram-sha-256 и md5 — запросить пароль
- peer — спросить ОС
Комментарии преподавателя
Когда в файле найдена подходящая строка, выполняется аутентификация указанным в этой строке методом, а также проверяется наличие атрибута LOGIN и привилегии CONNECT. Если результат проверки успешен, то подключение разрешается, иначе — запрещается (другие строки файла при этом уже не рассматриваются).
Если ни одна из строк не подошла, то доступ также запрещается.
Таким образом, записи в файле должны идти сверху вниз от частных правил к общим.
Существует множество методов аутентификации:
https://postgrespro.ru/docs/postgresql/16/auth-methods
Ниже перечислены только самые основные.
Метод trust безусловно разрешает подключение. Если вопросы безопасности не важны, можно указать «все all» и метод trust — тогда будут разрешены все подключения.
Метод reject, наоборот, безусловно запрещает подключение.
Метод scram-sha-256 запрашивает у пользователя пароль и проверяет его соответствие хешу, который хранится в системном каталоге кластера. Парольный метод md5 также используется, но объявлен устаревшим.
Метод peer запрашивает имя пользователя у операционной системы и разрешает подключение, если имя пользователя ОС и пользователя БД совпадают (можно установить и другие соответствия имен).
Page 7: Парольная аутентификация
На сервере
- пароль устанавливается при создании роли или позже
- пользователю без пароля будет отказано в доступе
- пароль хранится в системном каталоге pg_authid
- Ввод пароля на клиенте
- вручную
- из переменной окружения PGPASSWORD
- из файла ~/.pgpass (строки в формате узел:порт:база:роль:пароль)
Комментарии преподавателя
Если используется аутентификация по паролю, для роли обязательно должен быть установлен пароль, иначе в доступе будет отказано.
Хеш-код пароля хранится в системном каталоге в таблице pg_authid.
Пользователь может вводить пароль вручную, а может автоматизировать его ввод. Для этого есть две возможности.
Во-первых, можно задать пароль в переменной окружения PGPASSWORD на клиенте. Однако это неудобно, если приходится подключаться к нескольким базам, а также не рекомендуется из соображений безопасности.
Во-вторых, можно задать пароли в файле ~/.pgpass на клиенте. К файлу должен иметь доступ только его владелец (установлены права доступа 600), иначе PostgreSQL проигнорирует его.
Page 8: Подключение
Чтобы роль смогла подключиться к базе данных, она должна иметь не только атрибут LOGIN, но и разрешение в файле pg_hba.conf. Располагается он обычно рядом с основным конфигурационным файлом:
А прочитать его содержимое можно прямо из SQL:
(В зависимости от сборки сервера содержимое файла может отличаться.) Мы будем использовать подключение к localhost по TCP/IP (host). Такому подключению соответствует вторая строка выборки. Она предполагает аутентификацию по паролю. Роль alice была создана с паролем, но вообще его можно изменить в любой момент:
Попробуем установить соединение, указав в строке подключения всю необходимую информацию:
Получилось!
Page 9: Привилегии
Привилегии определяют права доступа ролей к объектам
- Таблицы и представления
- SELECT
- чтение данных
- INSERT
- вставка строк
- можно на уровне столбцов
- UPDATE
- изменение строк
- REFERENCES
- внешний ключ (для таблиц)
- DELETE
- удаление строк
- TRUNCATE
- опустошение (для таблиц)
- TRIGGER
- создание триггеров
Комментарии преподавателя
Привилегии устанавливают связь между субъектами (ролями) и объектами кластера. Они определяют действия, доступные для ролей в отношении этих объектов.
Список возможных привилегий отличается для объектов различных типов. Привилегии для основных типов объектов приведены на этом и следующем слайдах.
Больше всего привилегий определено для таблиц и представлений. Часть из них можно задать не только для всего отношения, но и для отдельных столбцов.
https://postgrespro.ru/docs/postgresql/16/ddl-priv
https://postgrespro.ru/docs/postgresql/16/sql-grant
Page 10: Привилегии
 {#source-figure-010 caption=“Source slide page 10: Привилегии”}
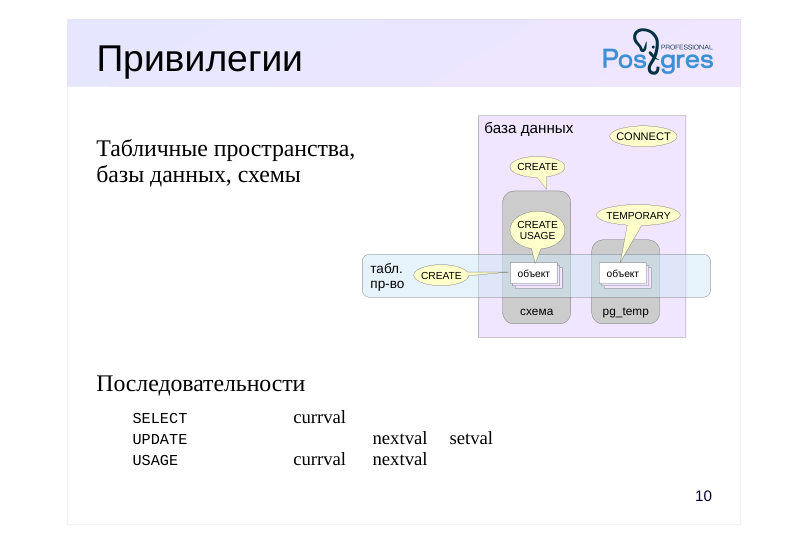
Табличные пространства, базы данных, схемы
- Последовательности
- SELECT
- currval
- UPDATE
- nextval
- setval
- USAGE
- currval
- nextval
Комментарии преподавателя
Возможно, несколько неожиданный набор привилегий имеют последовательности. Выбирая нужные, можно разрешить или запретить доступ к трем управляющим функциям.
Для табличных пространств есть привилегия CREATE, разрешающая создание объектов в этом пространстве.
Для баз данных привилегия CREATE разрешает создавать схемы в этой БД, а для схемы привилегия CREATE разрешает создавать объекты в этой схеме.
Поскольку точное имя схемы для временных объектов заранее неизвестно, привилегия на создание временных таблиц вынесена на уровень БД (TEMPORARY).
Привилегия USAGE схемы разрешает обращаться к объектам в этой схеме.
Привилегия CONNECT базы данных разрешает подключение к этой БД.
Page 11: Категории ролей
Суперпользователи
- полный доступ ко всем объектам — проверки не выполняются
- Владельцы
- изначально все привилегии для объекта (можно отозвать)
- действия со своими объектами, не регламентируемые привилегиями,
- например: удаление, выдача и отзыв привилегий и т. п.
- Остальные роли
- доступ в рамках выданных привилегий
Комментарии преподавателя
В целом можно сказать, что доступ роли к объекту определяется привилегиями. Но имеет смысл выделить три категории ролей и рассмотреть их по отдельности:
Роли с атрибутом SUPERUSER (суперпользователи). Такие роли могут делать все, что угодно — для них проверки разграничения доступа не выполняются.
Владелец объекта. Изначально это роль, создавшая объект, хотя потом его можно сменить. Владельцем считается не только сама роль-владелец, но и любая другая роль, включенная в нее. Владелец объекта сразу получает полный набор привилегий для этого объекта.
В принципе, эти привилегии можно отозвать, но владелец объекта обладает также неотъемлемым правом совершать действия, не регламентируемые привилегиями. В частности, он может выдавать и отзывать привилегии (в том числе и себе самому), удалять объект и т. п.
- Все остальные роли имеют доступ к объекту только в рамках выданных им привилегий.
Чтобы проверить, есть ли у роли необходимая привилегия в отношении некоторого объекта, можно воспользоваться функциями has_*_privilege:
https://postgrespro.ru/docs/postgresql/16/functions-info
Page 12: Управление привилегиями
Выдача привилегий
- alice
- bob
- привилегии
- на объект
- Отзыв привилегий
Комментарии преподавателя
Право выдачи и отзыва привилегий на объект имеет владелец этого объекта (и суперпользователь).
Синтаксис команд GRANT и REVOKE достаточно сложен и позволяет указывать как отдельные, так и все возможные привилегии; как отдельные объекты, так и группы объектов, входящие в определенные схемы и т. п.
https://postgrespro.ru/docs/postgresql/16/sql-grant
https://postgrespro.ru/docs/postgresql/16/sql-revoke
Page 13: Привилегии
 {#source-figure-013 caption=“Source slide page 13: Привилегии”}
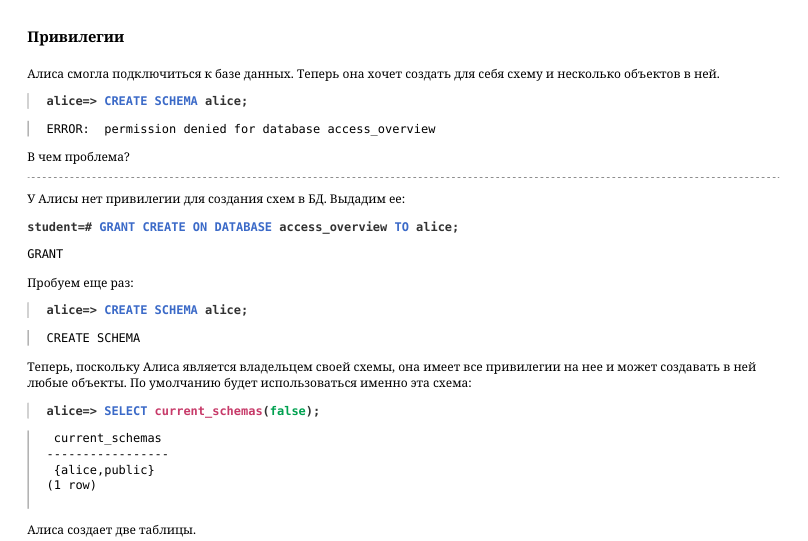
Алиса смогла подключиться к базе данных. Теперь она хочет создать для себя схему и несколько объектов в ней.
В чем проблема? У Алисы нет привилегии для создания схем в БД. Выдадим ее:
Пробуем еще раз:
Теперь, поскольку Алиса является владельцем своей схемы, она имеет все привилегии на нее и может создавать в ней любые объекты. По умолчанию будет использоваться именно эта схема:
Алиса создает две таблицы.
А суперпользователь создает другую роль для пользователя Боба, который будет обращаться к объектам, принадлежащим Алисе.
Боб попробует обратиться к таблице t1.
В чем причина ошибки? Нет доступа к схеме, так как Боб не суперпользователь и не владелец этой схемы. Проверить права на доступ к схеме можно так (столбец Access privileges):
Page 14: Page 14
 {#source-figure-014 caption=“Source slide page 14: Page 14”}
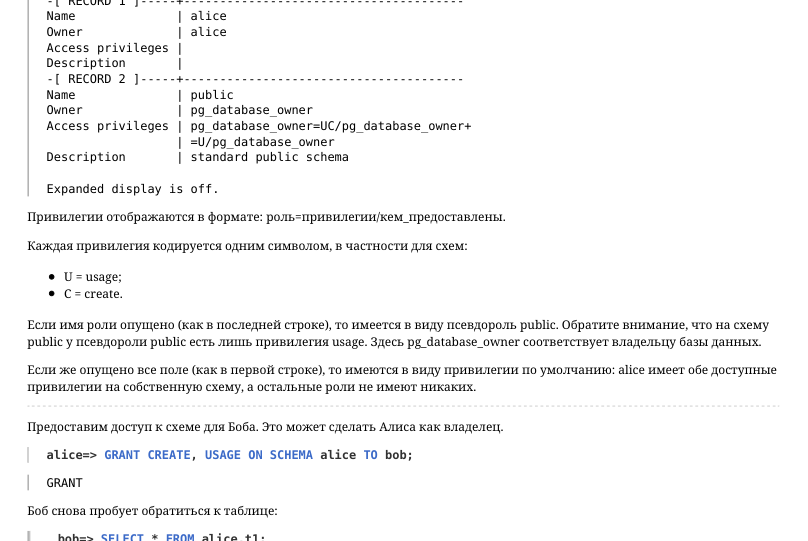
Привилегии отображаются в формате: роль=привилегии/кем_предоставлены. Каждая привилегия кодируется одним символом, в частности для схем: U = usage; C = create. Если имя роли опущено (как в последней строке), то имеется в виду псевдороль public. Обратите внимание, что на схему public у псевдороли public есть лишь привилегия usage. Здесь pg_database_owner соответствует владельцу базы данных. Если же опущено все поле (как в первой строке), то имеются в виду привилегии по умолчанию: alice имеет обе доступные привилегии на собственную схему, а остальные роли не имеют никаких. Предоставим доступ к схеме для Боба. Это может сделать Алиса как владелец.
Боб снова пробует обратиться к таблице:
Снова ошибка. В чем причина? На этот раз у Боба есть доступ к схеме, но нет доступа к самой таблице. Вот как проверить доступ:
И снова видим пустое поле: доступ есть только у владельца, то есть у Алисы. Алиса предоставляет Бобу доступ на чтение и изменение:
А для второй таблицы — доступ на вставку и чтение одного столбца:
Посмотрим, как изменились привилегии:
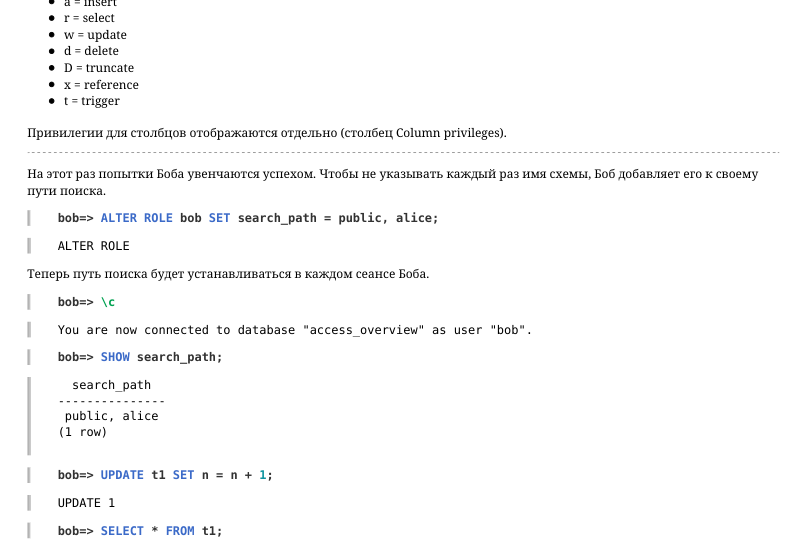
Теперь пустое поле «проявилось», и мы видим, что в нем находится полный перечень привилегий. Ниже — обозначения,
Page 15: Page 15
 {#source-figure-015 caption=“Source slide page 15: Page 15”}
не все они вполне очевидные: a = insert r = select w = update d = delete D = truncate x = reference t = trigger Привилегии для столбцов отображаются отдельно (столбец Column privileges). На этот раз попытки Боба увенчаются успехом. Чтобы не указывать каждый раз имя схемы, Боб добавляет его к своему пути поиска.
Теперь путь поиска будет устанавливаться в каждом сеансе Боба.
Но другие операции по-прежнему запрещены:
И вторая таблица:
А чтение другого столбца запрещено:
Page 16: Включение роли в роль
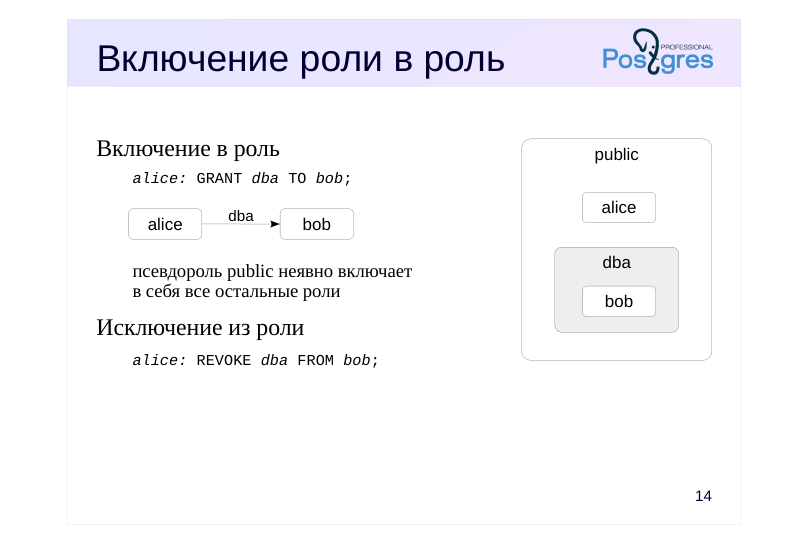 {#source-figure-016 caption=“Source slide page 16: Включение роли в роль”}
Включение в роль
- alice
- bob
- dba
- псевдороль public неявно включает
- в себя все остальные роли
- Исключение из роли
Комментарии преподавателя
В любую роль могут быть включены другие роли. В таком случае роль выступает в качестве группы. Отдельного понятия «группа» в PostgreSQL нет.
Роль может быть включена в несколько ролей; включенная роль может, в свою очередь, включать в себя третьи роли, но циклы при этом не допускаются.
По умолчанию роль наследует привилегии роли, в которую она включена. Это поведение можно изменить, указав роли атрибут NOINHERIT — тогда, чтобы воспользоваться привилегиями включающей роли, надо будет явно переключиться на нее с помощью SET ROLE. Атрибуты ролей не наследуются, но можно переключиться на включающую роль и воспользоваться ее атрибутами.
Роли, включающие другие роли, обычно имеют атрибут NOLOGIN и называются «групповыми». Фактически это именованный набор привилегий, который удобно «выдать» обычной роли точно так же, как выдается одиночная привилегия. Это упрощает управление доступом и администрирование.
Существует псевдороль public, которая неявно включает в себя все остальные роли. Если выдать какие-либо привилегии роли public, эти привилегии получат вообще все роли.
https://postgrespro.ru/docs/postgresql/16/role-membership
Page 17: Предопределенные роли
pg_monitor
- pg_read_all_settings чтение всех параметров сервера
- pg_read_all_stats доступ к статистике pg_stat_scan_tables мониторинг и блокировки таблиц
- pg_read_all_data чтение данных из всех таблиц pg_write_all_data изменение данных во всех таблицах
- pg_read_server_files чтение файлов на сервере pg_write_server_files запись в файлы на сервере
- pg_execute_server_programs выполнение программ на сервере
- …
Комментарии преподавателя
В PostgreSQL имеется набор предопределенных ролей, имеющих доступ к часто востребованным, но не общедоступным функциям и данным. Членство в этих ролях может быть предоставлено обычным пользователям для решения ряда задач администрирования — чтобы избежать наделения этих пользователей суперпользовательскими полномочиями.
Количество предопределенных ролей увеличивается с каждой новой версией PostgreSQL. Полный список всех ролей, включая предопределенные, можно просмотреть с помощью команды \duS в psql.
https://postgrespro.ru/docs/postgresql/16/predefined-roles
Можно создавать и свои собственные «административные» роли, например, для выполнения задач резервного копирования.
Page 18: Групповые роли
 {#source-figure-018 caption=“Source slide page 18: Групповые роли”}
Вспомним, что Боб не смог прочитать второй столбец таблицы:
Суперпользователь включает Боба в предопределенную роль pg_read_all_data:
Теперь Боб сможет получить доступ на чтение ко всем таблицам так, как будто ему были выданы привилегии SELECT на все таблицы и USAGE на все схемы:
Получить информацию о членстве в ролях можно с помощью команды \drg утилиты psql:
Столбец Options содержит информацию об атрибутах, описывающих включение. Здесь для роли bob, включенной в pg_read_all_data, SET означает возможность переключения на групповую роль, а INHERIT — использование привилегий группы без явного переключения на нее. Исключим пользователя bob из группы:
Page 19: Подпрограммы
Единственная привилегия для функций и процедур
- EXECUTE
- выполнение
- Характеристики безопасности
- SECURITY INVOKER
- выполняется с правами вызывающего
- (по умолчанию)
- SECURITY DEFINER
- выполняется с правами владельца
Комментарии преподавателя
Для функций и процедур есть единственная привилегия EXECUTE, разрешающая выполнение этой подпрограммы.
Тонкий момент связан с тем, от имени какого пользователя будет выполняться подпрограмма. Если подпрограмма объявлена как SECURITY INVOKER (по умолчанию), она выполняется с правами вызывающего пользователя. В этом случае операторы внутри подпрограммы смогут обращаться только к тем объектам, к которым у вызывающего пользователя есть доступ.
Если же указать фразу SECURITY DEFINER, подпрограмма работает с правами ее владельца. Это способ позволить другим пользователям выполнять определенные действия над объектами, к которым у них нет непосредственного доступа.
https://postgrespro.ru/docs/postgresql/16/sql-createfunction
https://postgrespro.ru/docs/postgresql/16/sql-createprocedure
Page 20: Привилегии по умолчанию
Привилегии псевдороли public
- подключение к любой базе данных
- доступ к системному каталогу
- выполнение любых подпрограмм
- привилегии выдаются автоматически для каждого нового объекта
- Настраиваемые привилегии по умолчанию
- возможность дополнительно выдать или отозвать привилегии
- для вновь создаваемого объекта
Комментарии преподавателя
Как уже говорилось, псевдороль public включает в себя все остальные роли, которые, таким образом, пользуются всеми привилегиями, выданными для public.
При этом public имеет довольно широкий спектр привилегий по умолчанию. В частности:
● право подключения к любой базе данных (именно поэтому роль alice смогла подключиться к базе данных несмотря на то, что привилегия CONNECT не выдавалась ей явно);
● доступ к системному каталогу;
● выполнение любых подпрограмм.
Это, с одной стороны, позволяет комфортно работать, не задумываясь о привилегиях, а с другой — создает определенные сложности, если разграничение доступа действительно необходимо.
Описанные выше привилегии появляются у public автоматически при создании новых объектов. То есть недостаточно, например, просто отозвать у public привилегию EXECUTE на все подпрограммы: как только появится новая, public немедленно получает привилегию на ее выполнение.
Однако существует специальный механизм «привилегий по умолчанию», который позволяет автоматически выдавать и отзывать привилегии при создании нового объекта. Этот механизм можно использовать и для отзыва права выполнения функций у псевдороли public.
https://postgrespro.ru/docs/postgresql/16/sql-alterdefaultprivileges
Page 21: Подпрограммы и привилегии по умолчанию
 {#source-figure-021 caption=“Source slide page 21: Подпрограммы и привилегии по умолчанию”}
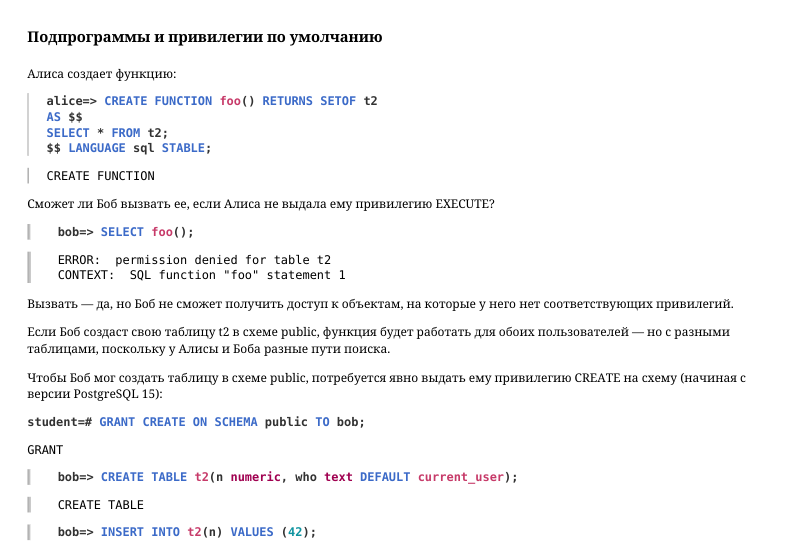
Алиса создает функцию:
Сможет ли Боб вызвать ее, если Алиса не выдала ему привилегию EXECUTE?
Вызвать — да, но Боб не сможет получить доступ к объектам, на которые у него нет соответствующих привилегий. Если Боб создаст свою таблицу t2 в схеме public, функция будет работать для обоих пользователей — но с разными таблицами, поскольку у Алисы и Боба разные пути поиска. Чтобы Боб мог создать таблицу в схеме public, потребуется явно выдать ему привилегию CREATE на схему (начиная с версии PostgreSQL 15):
Другой доступный вариант — объявить функцию как работающую с правами ее владельца:
В этом случае функция всегда будет выполняться с правами Алисы, независимо от того, кто ее вызывает. Боб удаляет свою таблицу…
…и получает доступ к содержимому таблицы Алисы:
В этом случае Алисе надо внимательно следить за выданными привилегиями. Скорее всего, потребуется отозвать
Page 22: Page 22
 {#source-figure-022 caption=“Source slide page 22: Page 22”}
EXECUTE у роли public и выдавать ее явно только нужным ролям.
Но дело осложняется тем, что по умолчанию привилегия на выполнение автоматически выдается роли public на каждую вновь создаваемую функцию. Для того чтобы конкретные пользователи получали или, наоборот, лишались тех или иных привилегий на вновь создаваемые объекты, можно настроить привилегии по умолчанию:
Теперь Боб сразу получает привилегию на выполнение подпрограмм, создаваемых Алисой, а остальные пользователи не смогут их выполнять.
Page 23: Итоги
Роли, атрибуты и привилегии — гибкий механизм, позволяющий по-разному организовать работу
- можно легко разрешить все всем
- можно строго разграничить доступ, если это необходимо
- При создании новых ролей надо позаботиться о возможности их подключения к серверу
Page 24: Практика
- Создайте две роли (пароль должен совпадать с именем): – employee — сотрудник магазина, – buyer — покупатель.
- Убедитесь, что созданные роли могут подключиться к БД. 2. Отзовите у роли public права выполнения всех функций и подключения к БД. 3. Разграничьте доступ таким образом, чтобы: – сотрудник мог только заказывать книги, а также – добавлять авторов и книги, – покупатель мог только приобретать книги.
- Проверьте выполненные настройки в приложении.
Комментарии преподавателя
- Сотрудник — внутренний пользователь приложения, аутентификация выполняется на уровне СУБД.
Покупатель — внешний пользователь. В реальном интернет-магазине управление такими пользователями ложится на приложение, а все запросы поступают в СУБД от одной «обобщенной» роли (buyer). Идентификатор конкретного покупателя может передаваться как параметр (но в нашем приложении мы этого не делаем).
- Вообще говоря, разграничение доступа должно быть заложено, в том числе, в приложение. В нашем учебном приложении разграничение не сделано специально: вместо этого на веб-странице можно явно выбрать роль, от имени которой пойдет запрос в СУБД. Это позволяет посмотреть, как поведет себя серверная часть при некорректной работе приложения.
Итак, пользователям нужно выдать:
● Право подключения к БД bookstore и доступ к схеме bookstore.
● Доступ к представлениям, к которым происходит непосредственное обращение.
● Доступ к функциям, которые вызываются как часть API. Если оставить функции SECURITY INVOKER, придется выдавать доступ и ко всем «нижележащим» объектам (таблицам, другим функциям). Однако удобнее просто объявить API-функции как SECURITY DEFINER.
Разумеется, ролям нужно выдать привилегии только на те объекты, доступ к которым у них должен быть.
Page 25: 1. Создание ролей
Настройки по умолчанию разрешают подключение с локального адреса по паролю. Нас это устраивает.
2. Привилегии public
У роли public надо отозвать лишние привилегии.
3. Разграничение доступа
Функции с правами создавшего.
Привилегии покупателя: покупатель должен иметь доступ к поиску книг и их покупке.
Привилегии сотрудника: сотрудник должен иметь доступ к просмотру и добавлению книг и авторов, а также к каталогу для заказа книг.
Page 26: Page 26
Page 27: Практика+
- Зарегистрируйте пользовательские роли alice и bob. 2. Отредактируйте файл pg_hba.conf так, чтобы беспарольный вход был разрешен лишь для пользователей postgres и student. Убедитесь, что доступ для alice и bob запрещен. 3. Для пользователей alice и bob включите разрешение входить в сеанс, используя метод peer. Проверьте невозможность входа в сеанс без создания отображения на пользователя ОС. Для alice создайте такое отображение. 4. Проверьте возможность использовать одно и то же отображение для разных ролей.
Комментарии преподавателя
- С помощью текстового редактора вставьте перед первой незакомментированной директивой в pg_hba.conf local all postgres,student trust
Перечитайте конфигурацию.
- Отредактируйте вставленную в pg_hba.conf директиву, заменив ее следующим: local all postgres,student trust local all alice,bob peer
В конец файла pg_ident.conf добавьте: stmap student alice
- Чтобы роли alice и bob использовали одно отображение, содержимое pg_ident.conf должно быть следующим: stmap student alice stmap student bob
Page 28: 1. Добавление ролей
Зарегистрируем роли с правом входа в сеанс.
2. Ограничение использования trust
Отредактируем содержимое pg_hba.conf, разрешив метод trust лишь для postgres и student.
Вот что получилось:
Применим конфигурацию.
Теперь alice и bob не могут подключиться:
3. Метод аутентификации peer
Используя текстовый редактор, добавим еще одну строку с методом аутентификации peer, чтобы разрешить подключение пользователям alice и bob.
Содержимое pg_hba.conf:
Page 29: Page 29
Перечитаем конфигурацию.
Однако по-прежнему эти учетные записи не могут войти в сеанс, хотя сообщение об ошибке изменилось.
Метод peer требует совпадения учетной записи в ОС с именем роли в PostgreSQL. Создадим отображение роли alice на пользователя ОС student, добавив строку в файл pg_ident.conf. Для роли bob отображение задавать не будем.
И допишем в добавленную строку параметр map, задающий имя отображения.
Содержимое pg_hba.conf:
Перечитаем конфигурацию.
Теперь alice может подключиться к базе данных и выполнить команды.
А bob — нет.
Page 30: 4. Одно отображение для нескольких ролей
Разрешим пользователю bob входить в сеанс на таких же условиях, как alice.
Добавленные строки в pg_ident.conf:
Перечитаем конфигурацию.
Теперь и alice, и bob смогут подключиться.